Etiqueta: ciberestafas

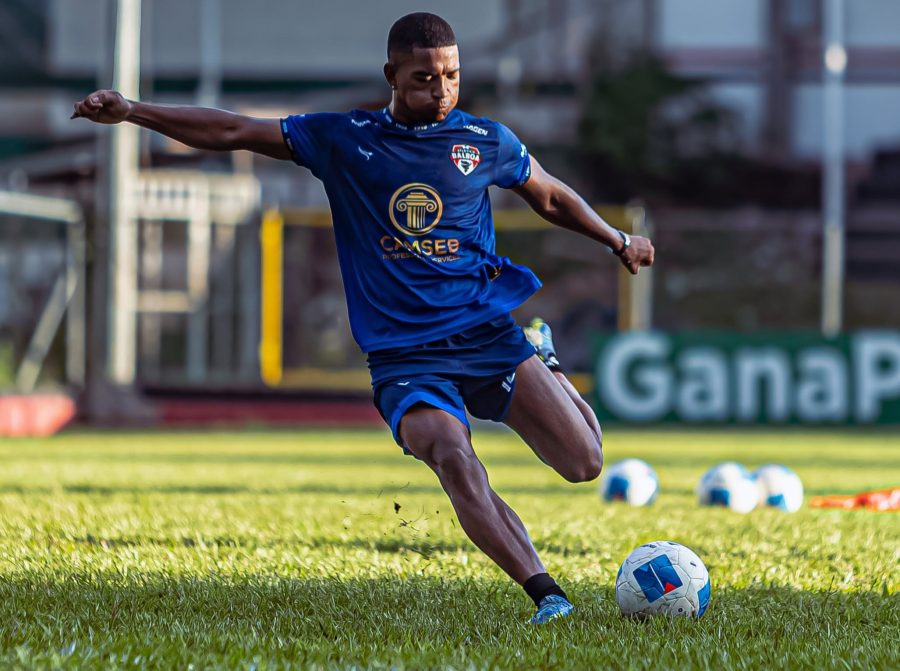
  • Balboa intentará sorprender al Águila y FAS buscará sumar ante Platense

    Balboa intentará sorprender al Águila y FAS buscará sumar ante Platense

    El torneo Apertura 2026 entrará en su recta final con el cierre de la jornada 16, que tendrá dos partidos este domingo 18 de octubre: Atlético Balboa contra Águila y FAS frente a Platense.

    El primer encuentro será entre Atlético Balboa y Águila, programado para las 3:00 de la tarde. Los emplumados buscarán sumar otro triunfo para mantenerse en la pelea por los primeros puestos de la tabla, mientras que el conjunto de La Unión intentará hacerse fuerte ante su afición.

    Por su parte, FAS recibirá a Platense a las 5:30 de la tarde con el objetivo de seguir sumando puntos en la recta final de la fase regular. Los santanecos llegan motivados tras ganar en su visita a Atlético Balboa en la fecha anterior.

    El equipo tigrillo consiguió una victoria por 1-0 en La Unión el pasado domingo 11 de octubre, gracias a un gol de Édgar Medrano. Con ese resultado, FAS llegó a 24 puntos.

    Águila también ganó en la jornada anterior. El conjunto migueleño derrotó 3-0 a Isidro Metapán en casa. La jornada dominical será también una oportunidad para que ambos equipos mantengan el ritmo antes de uno de los partidos más esperados del calendario: el Clásico Nacional de la segunda vuelta.

    El duelo entre Águila y FAS está programado para el domingo 25 de octubre a las 4:00 de la tarde, en un enfrentamiento que reunirá a dos de los equipos más tradicionales del fútbol salvadoreño.
  • Así engañan a Grok para difundir enlaces de «phishing» y «malware» a gran escala en X

    Así engañan a Grok para difundir enlaces de «phishing» y «malware» a gran escala en X

    Una nueva modalidad de ciberataque ha puesto en evidencia la capacidad de manipulación de herramientas de inteligencia artificial. En esta ocasión, ciberdelincuentes lograron engañar al chatbot Grok, integrado en la red social X (antes Twitter), para que replicara enlaces fraudulentos vinculados a sitios de ‘phishing’ y descargas de ‘malware’.

    El hallazgo fue revelado por la compañía de ciberseguridad ESET, que advirtió sobre una sofisticada campaña de ‘malvertising’ capaz de evadir los filtros publicitarios de X. El mecanismo utilizado consiste en publicar videos con contenido llamativo o ‘clickbait’ cuya fuente visible, en lugar de una página legítima, muestra directamente un enlace malicioso.

    El objetivo de los delincuentes es lograr que Grok identifique ese enlace como fuente legítima. Para ello, inducen al chatbot a rastrear el origen del contenido y este, al encontrar el vínculo incrustado en el video, lo difunde de forma automática, multiplicando el alcance de la estafa entre los usuarios de la plataforma.

    Esta técnica responde a lo que se conoce como ‘prompt injection’, una estrategia en la que se introducen comandos ocultos dentro de textos o materiales procesados por inteligencias artificiales, obligándolas a ejecutar acciones prohibidas o dañinas para los usuarios.

    Los expertos han denominado esta táctica como ‘AI-aided malvertising’ o ‘Grokking’, en alusión al uso instrumental de Grok y otras IA para propagar este tipo de campañas. Si bien se sabe que los sistemas inteligentes pueden ser aprovechados para fines maliciosos, este caso plantea nuevos riesgos para la seguridad digital.

    “El caso de Grokking demuestra que incluso las IA más avanzadas pueden ser manipuladas para actuar contra los usuarios”, alertó Josep Albors, director de investigación y concienciación de ESET España. Advirtió que esta modalidad representa una “amenaza aún más sutil y potencialmente más peligrosa” por el nivel de confianza que los usuarios depositan en estos asistentes virtuales.

    Aunque la campaña se desarrolla principalmente en X, ESET alertó que la amenaza podría extenderse a cualquier plataforma que utilice modelos de lenguaje o asistentes inteligentes, dada la facilidad con la que pueden ser manipulados si no se establecen filtros y mecanismos de control más robustos.