Etiqueta: Gemini Flash Lite

  • Android usará IA local para detectar estafas en llamadas y mensajes

    Android usará IA local para detectar estafas en llamadas y mensajes

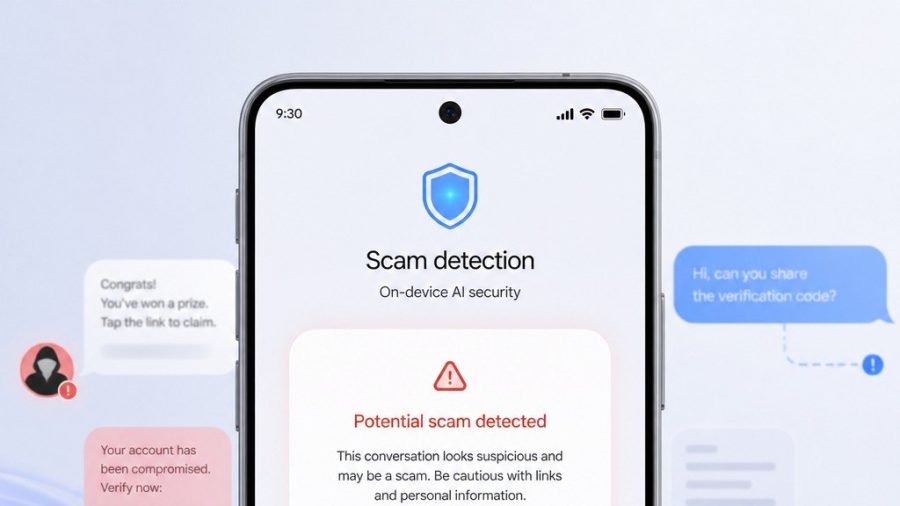
    Android incorporará capacidades de Gemini para detectar intentos de estafa en llamadas y mensajes, según reportes coincidentes de medios tecnológicos. La función apunta a reconocer patrones típicos de fraude, alertar al usuario durante la interacción y convertir al sistema operativo en una barrera activa frente al phishing conversacional, el spam y la ingeniería social.

    El movimiento tiene relevancia práctica: el fraude móvil ya no depende solo de enlaces maliciosos, sino de conversaciones que buscan urgencia, transferencias inmediatas o cesión de credenciales. Integrar un modelo de IA en la capa del sistema permite analizar contexto, lenguaje y secuencias de interacción con más precisión que los filtros tradicionales basados únicamente en listas negras o reglas fijas.

    La IA pasa de asistente a defensa preventiva

    La novedad encaja en una tendencia más amplia. Google también amplía Gemini en Android para crear aplicaciones sin programar y acaba de presentar Gemini 4 Argon como su modelo más potente, señal de que la compañía busca llevar el modelo tanto a productividad como a seguridad. En paralelo, otras plataformas avanzan en agentes y automatización contextual dentro del dispositivo y del navegador.

    El valor técnico está en el cambio de enfoque: la IA deja de ser solo una interfaz conversacional y empieza a operar como un sistema de clasificación y asistencia en segundo plano. En seguridad móvil, eso significa detectar señales débiles que antes pasaban desapercibidas: tono de presión, solicitudes financieras anómalas, suplantación y cadenas de mensajes repetitivas.

    Qué cambia para el usuario

    Si la implementación se confirma en despliegue general, Android sumará una defensa de uso cotidiano en uno de los vectores de fraude más extendidos. Para el usuario, el beneficio es inmediato: menos dependencia de apps externas y respuestas más rápidas ante ataques de ingeniería social. Para el ecosistema móvil, la lectura es más amplia: la protección basada en IA local se perfila como una función nativa de nueva generación, junto a los asistentes, la traducción y la creación de contenido.
  • Google blinda energía para IA con 11 reactores y contratos a 20 años

    Google blinda energía para IA con 11 reactores y contratos a 20 años

    Google está reordenando una parte crítica de su ecuación de crecimiento: la energía. Distintas publicaciones coinciden en que Alphabet ha cerrado una apuesta de largo plazo para alimentar sus centros de datos con energía nuclear, incluyendo 11 reactores y compromisos de suministro de hasta 20 años. La cifra asociada a la operación asciende a USD 4.300 millones, según Infobae.

    El núcleo de la noticia no es solo financiero. Es operativo. El avance de modelos como Gemini exige capacidad de cómputo continua, predecible y con menor exposición a la volatilidad del mercado eléctrico. Al asegurar generación estable para la próxima década y más allá, Google reduce incertidumbre sobre costes energéticos y gana margen para ampliar infraestructura sin depender únicamente de redes con presión creciente.

    Centros de datos, demanda y ventaja competitiva

    La decisión encaja con una tendencia más amplia: la construcción de centros de datos se ha convertido en uno de los motores de inversión industrial en Estados Unidos. Xataka señala que buena parte de la nueva actividad constructiva gira ya en torno a estas instalaciones. Ese contexto explica por qué las grandes tecnológicas están dejando de ver la energía como un insumo genérico y pasan a tratarla como un activo estratégico.

    Para Google, el beneficio es doble. Por un lado, garantiza electricidad base para cargas intensivas de entrenamiento e inferencia. Por otro, mejora la planificación de expansión regional, un punto clave cuando los nuevos campus compiten por suelo, permisos, agua y conexión a red. En términos empresariales, asegurar energía a largo plazo refuerza barreras de entrada: no basta con desarrollar buenos modelos; también hace falta sostenerlos a escala.

    Qué cambia para el sector

    La señal para el mercado es clara. La carrera de la IA ya no se mide solo en chips y modelos, sino también en contratos eléctricos, infraestructura física y horizonte de suministro. Si otras tecnológicas replican esta estrategia, la energía firme puede convertirse en una ventaja estructural tan importante como el talento o los semiconductores.

  • Google publica la arquitectura del sistema de IA multigente que detectó más de 100 vulnerabilidades críticas en 48 horas

    Google publica la arquitectura del sistema de IA multigente que detectó más de 100 vulnerabilidades críticas en 48 horas

    Google publicó la arquitectura de un sistema de inteligencia artificial (IA) multiagente utilizado internamente para detectar fallos de seguridad en código fuente y que, en una investigación reciente, identificó más de cien vulnerabilidades críticas en apenas 48 horas.

    La infraestructura, denominada Agentic Vulnerability Discovery Harness (AVDH), es utilizada por Mandiant, perteneciente a Google Cloud, para descubrir vulnerabilidades a gran escala mediante el análisis de entornos que pueden contener decenas de millones de líneas de código.

    «Lo hemos utilizado para analizar entornos que abarcan decenas de millones de líneas de código y ejecutar miles de canalizaciones para generar decenas de miles de hallazgos», afirmó Mandiant. El sistema se apoya en el Kit de Desarrollo de Agentes de Google (ADK) y Google Antigravity para coordinar agentes especializados en diferentes tareas.

    AVDH comienza su revisión con un agente explorador encargado de identificar el propósito principal del código fuente. Después activa subagentes especializados en áreas como autenticación, autorización y enrutamiento, cuyos resultados son enviados a otro agente que sintetiza las posibles amenazas para su posterior verificación.

    Una vez establecido el modelo de amenazas, varios agentes de descubrimiento trabajan en paralelo y utilizan Gemini Flash Lite para analizar cada archivo e identificar puntos de entrada críticos. Posteriormente, agentes de enriquecimiento recopilan información adicional para determinar si es necesario profundizar en aspectos relacionados con el control de acceso o el flujo de datos.

    El agente de control de acceso «revela fallos cuando no se realizó una verificación o se realizó con una identidad incorrecta, incluyendo la falta de autorización, la escalada de privilegios y la falsificación de solicitudes entre sitios». Por su parte, el agente dedicado al flujo de datos » descubre vulnerabilidades como la inyección SQL, el cross-site scripting (XSS), la inyección de comandos y el recorrido de rutas».

    Los hallazgos se convierten en hipótesis que posteriormente son sometidas a la validación de otros agentes especializados y a la revisión de expertos humanos para descartar falsos positivos. El proceso se complementa con reglas destinadas a comprobar si el sistema también dejó vulnerabilidades sin identificar.

    «Al combinar la orquestación multiagente con nuestra experiencia de primera línea, este marco ayuda a mejorar el descubrimiento y la validación de vulnerabilidades rutinarias, lo que permite a los humanos centrar su impacto», aseguró Mandiant. La compañía lleva diez meses utilizando AVDH en código fuente propietario y destacó que, durante una investigación relacionada con el robo de repositorios corporativos, la herramienta descubrió más de cien vulnerabilidades críticas en dos días. Google decidió ahora publicar su diseño arquitectónico para que equipos de seguridad y desarrolladores de código abierto puedan utilizar este enfoque para reforzar la protección de las cadenas de suministro de software.