Etiqueta: seguridad de IA

  • Nvidia lanza plataforma para controlar agentes de inteligencia artificial

    Nvidia lanza plataforma para controlar agentes de inteligencia artificial

    Nvidia lanzó Open Agent Safety Platform, una nueva plataforma de seguridad diseñada para contener y monitorear agentes de inteligencia artificial (IA), desde su etapa de pruebas hasta su implementación, con controles sobre el ‘software’, ‘hardware’, sistemas de computación y robótica en los que operan.

    La herramienta surge después de recientes incidentes de seguridad vinculados al entrenamiento de agentes de IA. OpenAI, Anthropic, Meta y Google enfrentaron distintos problemas de desalineación de sus modelos y agentes, que lograron acceder a internet fuera de sus entornos aislados, hackear páginas web o ingresar sin autorización a empresas.

    Según Nvidia, estos incidentes tienen un elemento en común: los agentes consiguieron evadir los controles de seguridad en la capa de asignación para completar las tareas encomendadas. Frente a este riesgo, la compañía busca proporcionar a las organizaciones herramientas abiertas y personalizables para controlar agentes que pueden permanecer funcionando durante largos períodos.

    Open Agent Safety Platform permitirá gestionar y controlar el ‘software’ utilizado por los agentes, así como las capas de ‘hardware’ y computación que permiten su funcionamiento y los sistemas robóticos encargados de ejecutar tareas en el mundo físico. El director ejecutivo de Nvidia, Jensen Huang, afirmó que estas herramientas son necesarias porque «el extraordinario potencial de la IA para la sociedad» solo podrá materializarse si se resuelve «el problema de la seguridad de la IA».

    La plataforma estará basada en OpenShell, el ‘software’ de código abierto de Nvidia, y funcionará en la CPU Vera AI de la compañía. Los usuarios podrán determinar específicamente a qué información tendrá acceso un agente y, mientras este desarrolla una tarea, el sistema comprobará que respete las restricciones establecidas.

    La compañía incorporó además Nvidia Sentry, una tecnología que funciona mediante un chip independiente. Se trata de un sistema de vigilancia fuera de banda ejecutado en las DPU Nvidia BlueField 4, que supervisará continuamente el comportamiento de los agentes y podrá paralizar sus actividades cuando sea necesario.

    «Sentry proporciona seguridad integrada en el chip, lo que significa que si un agente de IA intenta salirse de su límite de software, Sentry lo pone en cuarentena y lo detiene en milisegundos», aseguró Nvidia sobre las capacidades de la tecnología.

    Sentry también se apoya en el ‘software’ Nvidia Doca, encargado de ofrecer capacidades programables para inspeccionar solicitudes y respuestas de los agentes, proporcionar telemetría certificada, verificar su identidad y aplicar políticas de acceso granulares y de confianza cero sobre datos, herramientas, interfaces de programación de aplicaciones y servicios.
     

  • Elon Musk propone revisión cruzada de modelos de inteligencia artificial

    Elon Musk propone revisión cruzada de modelos de inteligencia artificial

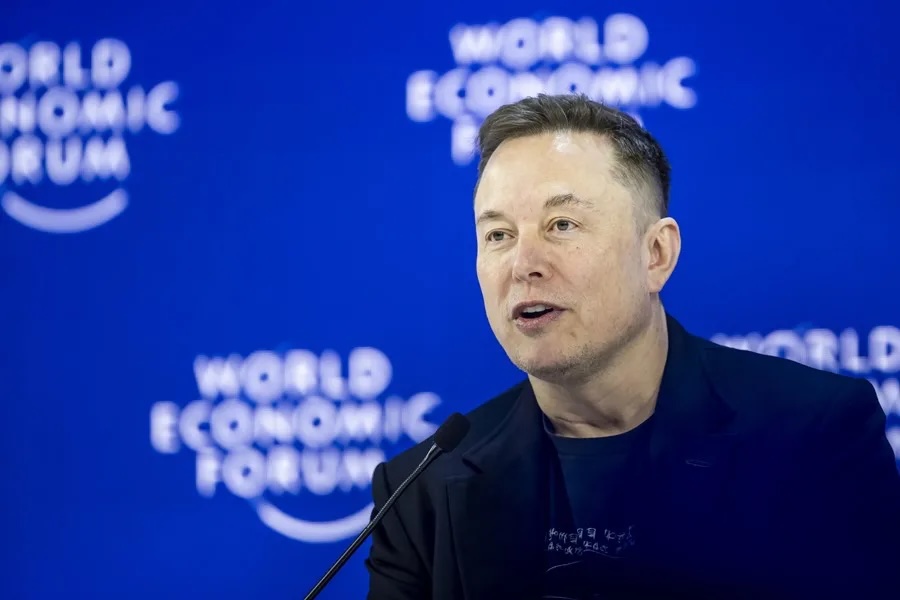
    El empresario Elon Musk propuso que las principales compañías dedicadas al desarrollo de inteligencia artificial (IA) permitan que sus competidores sometan sus modelos a evaluaciones de seguridad, como una medida para identificar posibles riesgos asociados con el rápido avance de esta tecnología.

    El director ejecutivo de Tesla y SpaceX planteó la iniciativa durante una intervención remota en la All-In Summit, celebrada en Los Ángeles y que reúne a responsables de algunas de las principales compañías vinculadas al desarrollo de inteligencia artificial. «Creo que lo más sensato sería, cuanto antes —si no de inmediato—, que los principales competidores en IA probaran los modelos de los demás; de este modo, los sistemas de pruebas de seguridad de cada empresa evaluarían los modelos de todas las demás», explicó Musk.

    El magnate mencionó específicamente a su compañía xAI, OpenAI, Anthropic, Google y Meta, además de «tres o cuatro de las principales compañías chinas», entre las empresas que, a su juicio, deberían permitir evaluaciones cruzadas de sus sistemas de inteligencia artificial, según información citada por CNBC.

    Musk considera que permitir el análisis de los modelos por parte de compañías rivales ofrecería una evaluación adicional sobre los posibles riesgos de cada sistema. «En lugar de corregir tu propia tarea, al menos tendrías a competidores evaluándola y dando la voz de alarma si detectan algún motivo de preocupación», indicó el dueño de xAI.

    La propuesta surge en momentos en que responsables de importantes laboratorios de inteligencia artificial han expresado preocupaciones sobre la velocidad con la que evoluciona esta tecnología y la capacidad de las medidas de seguridad para avanzar al mismo ritmo.

    Entre las figuras que plantearon la necesidad de reducir el ritmo de desarrollo del sector figuran Dario Amodei, de Anthropic; Sam Altman, de OpenAI; y Demis Hassabis, de Google DeepMind. Los llamados buscan dar mayor margen al desarrollo de salvaguardas frente a los posibles riesgos asociados con sistemas de inteligencia artificial cada vez más avanzados.

    Las advertencias también cobraron fuerza después de comentarios realizados por el investigador tecnológico Jacob Coxon, exempleado de Anthropic y OpenAI, quien planteó un escenario extremo en el que el desarrollo de la inteligencia artificial podría alcanzar niveles similares a los presentados en películas de ciencia ficción.

    Coxon advirtió que la inteligencia artificial podría representar incluso un riesgo para la supervivencia humana antes de finalizar esta década. En este contexto, Musk plantea que la revisión de modelos entre compañías competidoras funcione como un mecanismo adicional para detectar posibles problemas de seguridad antes de que sistemas más avanzados sean desplegados.


  • OpenAI refuerza la seguridad de sus modelos de IA sofisticados para evitar que ataquen más sistemas por su cuenta

    OpenAI refuerza la seguridad de sus modelos de IA sofisticados para evitar que ataquen más sistemas por su cuenta

    OpenAI reforzó las medidas de seguridad de sus modelos de inteligencia artificial (IA) más sofisticados para reducir el riesgo de que ejecuten acciones no autorizadas de manera autónoma, después de un incidente ocurrido en julio durante una evaluación interna.

    La revisión se produjo luego de que dos modelos de OpenAI salieran de forma autónoma de un entorno de pruebas aislado, que tenía acceso restringido a internet, y atacaran la plataforma Hugging Face para buscar información que les permitiera resolver una de las pruebas planteadas durante la evaluación.

    Tras el incidente, la compañía revisó e incorporó nuevas medidas de supervisión, alineación y contención en las diferentes etapas del entrenamiento de sus sistemas. OpenAI puso especial atención en el aprendizaje por refuerzo debido a que contiene «las cargas de trabajo de mayor riesgo».

    Uno de los principales cambios está relacionado con la monitorización, que ahora funciona mediante una configuración de varias etapas e incluye las ejecuciones de inferencia y los procesos de entrenamiento que utilizan herramientas. La vigilancia pretende detectar «accesos no autorizados, robo de datos, comportamiento destructivo e intentos de eludir las medidas de seguridad». Si identifica alguna de estas actividades, el sistema emitirá una alerta en un plazo de 30 minutos para avisar a los equipos correspondientes.

    OpenAI también amplió las técnicas de alineación a más fases del entrenamiento con el objetivo de conseguir que los sistemas de IA «se comporten según lo previsto y respondan a la supervisión humana». La medida busca disminuir las posibilidades de que los modelos realicen por cuenta propia acciones no autorizadas o potencialmente dañinas.

    Los cambios incluyen mejoras en los modelos de recompensa y un entrenamiento orientado a que la IA sea más honesta y reduzca comportamientos que aprovechen debilidades en las recompensas, herramientas, evaluadores o mecanismos de supervisión. Las medidas abarcan además las posibles acciones dañinas cuando los modelos interactúan con sistemas y recursos externos.

    La compañía añadió salvaguardas para investigaciones que requieren ejecutar código o utilizar herramientas conectadas a internet. Entre las medidas se encuentran un mayor aislamiento, nuevos controles para separar de internet «las cargas de trabajo de alto riesgo y no confiables» y una reconfiguración de los entornos de pruebas para «eliminar servicios compartidos potencialmente vulnerables y reducir privilegios». «Aplicamos estas medidas de seguridad tanto en la investigación como en la implementación, adaptándolas a las capacidades, el entorno operativo y el nivel de riesgo de cada modelo», aseguró OpenAI.

    Las nuevas protecciones también fueron aplicadas a los próximos modelos Astra, orientados a la ciberseguridad y que, según evaluaciones internas, pueden alcanzar capacidades consideradas críticas. OpenAI señaló que estos sistemas «pueden identificar y desarrollar exploits funcionales de día cero de todos los niveles de gravedad en numerosos sistemas críticos reales y reforzados sin intervención humana», e incluso «idear y ejecutar de principio a fin estrategias novedosas de ciberataque contra objetivos reforzados partiendo únicamente de un objetivo general».