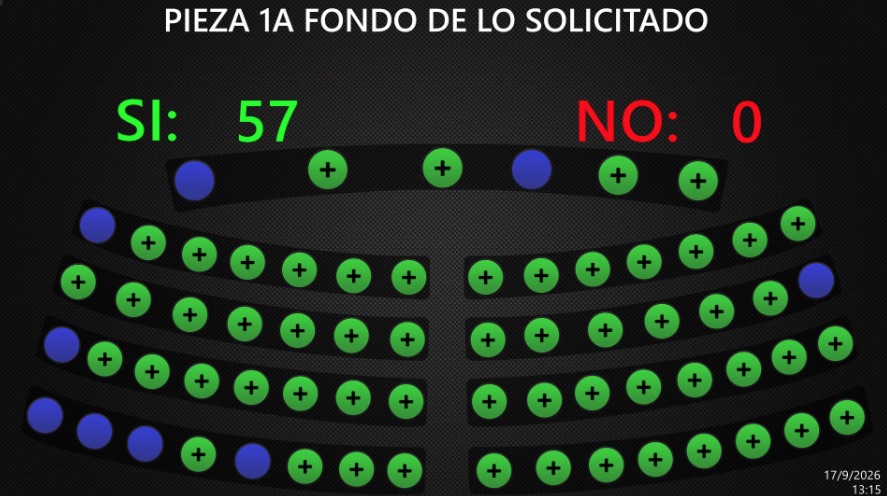
Con 57 votos, la Asamblea Legislativa reformó la Ley de protección de datos personales para derogar la obligación expresa que establecía la normativa a todos los sujetos obligados de nombrar a un delegado de protección de datos para gestionar los derechos conocidos como ARCO-POL.
Los derechos ARCO-POL son los derechos de «Acceso, Rectificación, Cancelación, Oposición, Portabilidad, Olvido y Limitación», es decir, a saber qué datos personales tiene una entidad, a que se corrijan incorrecciones o datos incompletos, a cancelar datos, al olvido o limitación del tratamiento, o a cancelar datos personales.
Con los cambios, en el artículo 47, se establece que las instituciones públicas “nombrarán un delegado” y que este podrá ser el mismo oficial de información, a diferencia del sector privado, cuya obligatoriedad que establecía en artículo 15 se derogó.
La reforma trasladó las obligaciones que tenían los delegados de protección de datos personales a los sujetos obligados de la normativa, algo que se aplicará en el caso de las empresas privadas.
El diputado Walter Coto, de Nuevas Ideas, confirmó en su intervención que se deroga la obligatoriedad de nombrar a un delegado de protección de datos personales para las empresas. Señaló que, para los pequeños empresarios, implicaba un gasto y que, con la reforma, las empresas privadas ya no tendrían por disposición de ley incorporar en su estructura la figura de un delegado de protección de datos personales.
La diputada Claudia Ortiz, de Vamos, reclamó que aún no había sido entregado el proyecto de reforma y preguntó cuál será el medio por medio del cual las personas podrán garantizar la protección de sus derechos.
“Se deroga el artículo 15 y el artículo 17, pero no queda claro, el artículo 16 dice el delegado tendrá las siguientes atribuciones, pero si se elimina la obligación de nombrar delegado, ¿cómo queda ese artículo?”, preguntó la diputada de Vamos.
Con la reforma, las solicitudes de los derechos ARCO-POL ya no deberán ser dirigidas al delegado, sino al sujeto obligado, que siempre deberá responder en un plazo de 20 días hábiles, y se traslada también al sujeto obligado la tarea de certificar rectificaciones, notificar transferencias y denegar resoluciones.
La diputada Dania González, de Nuevas Ideas, opinó que la reforma busca que la “transformación digital avance de la mano con la protección de las personas, de nuestros datos” y que no están disminuyendo las garantías de protección de datos personales sino “facilitando su cumplimiento”. Según la diputada, con la reforma, se da mayor flexibilidad “sobre cómo cada sujeto obligado se organiza internamente”.
La reforma permite que el director de protección de datos en la Agencia de Ciberseguridad del Estado (ACE), que rige esta ley, sea nombrado por el presidente de la República por un periodo de tres años.
Los delegados de protección de datos personales, según los lineamientos emitidos por el director de la ACE y vigentes desde el 19 de agosto de 2026, debían estar certificados por la ACE. Estos lineamientos fueron publicados en el Diario Oficial del 11 de agosto de 2026.
https://diario.elmundo.sv/politica/delegados-de-proteccion-de-datos-personales-deberan-ser-certificados-por-la-agencia-de-ciberseguridad-del-estado-ace
El pasado viernes, la ACE dejó sin efecto la fecha límite del 16 de septiembre de 2026 para el nombramiento de delegados de protección de datos personales.
Deja una respuesta